SSL คืออะไร? HTTPS ทำงานยังไง มีผลต่อ SEO ไหม
SSL คือใบรับรองที่ทำให้เว็บเปิดเป็น HTTPS และเข้ารหัสข้อมูล สรุปการทำงาน ประเภทใบรับรอง ผลต่อ SEO และวิธีแก้เว็บขึ้น Not secure
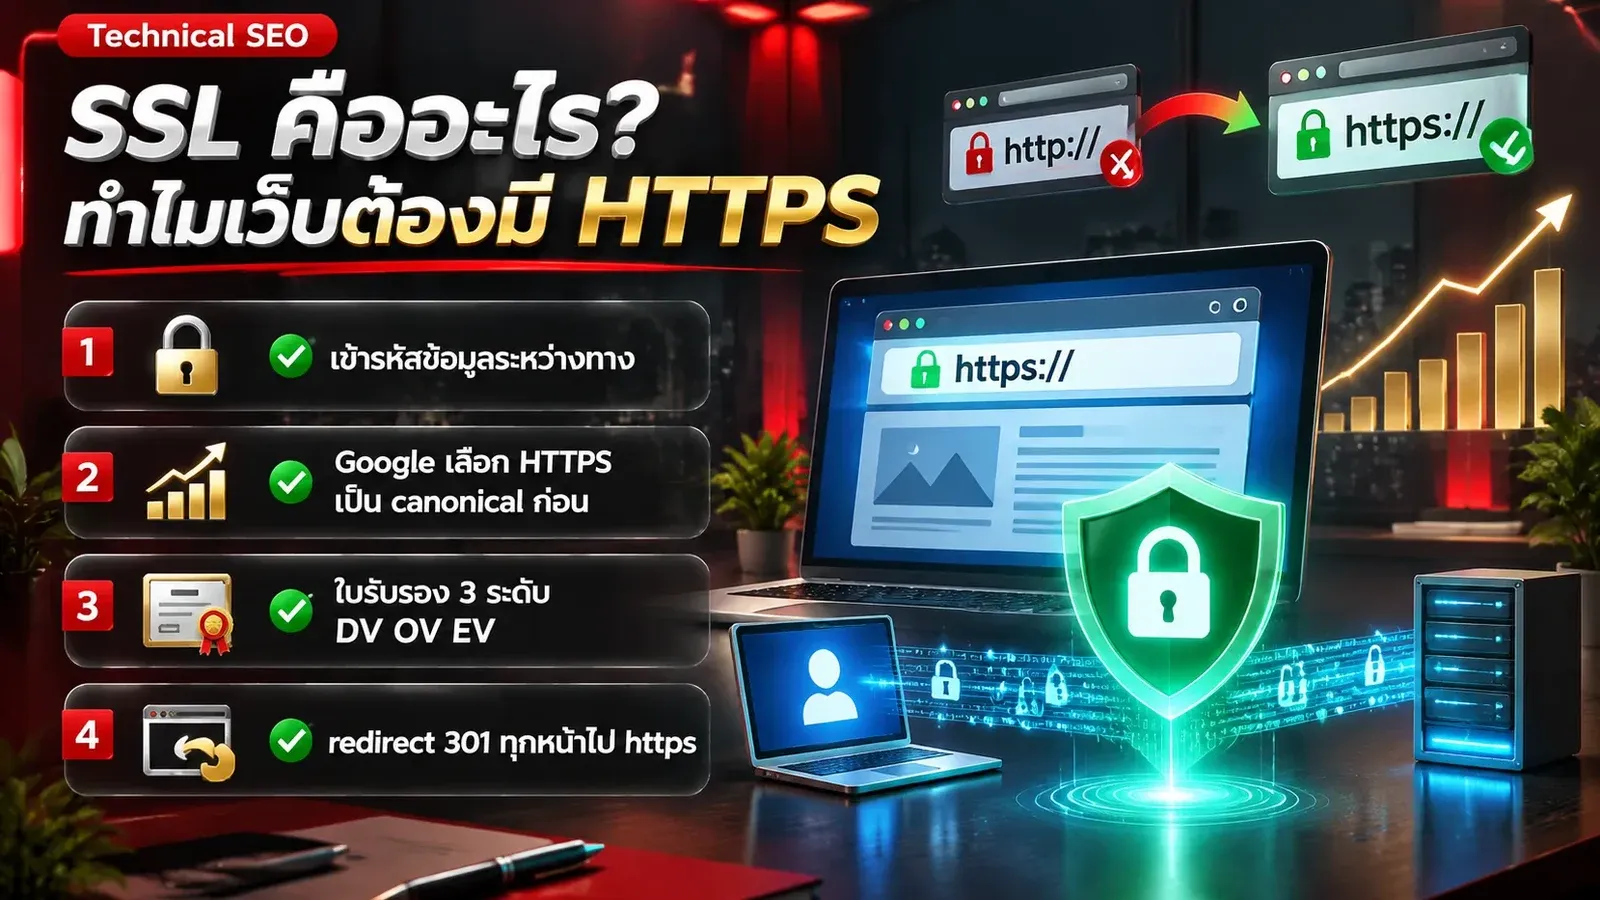
SSL คือ ใบรับรองดิจิทัล (SSL Certificate) ที่ติดตั้งบนเซิร์ฟเวอร์เพื่อเข้ารหัสข้อมูลระหว่างเบราว์เซอร์ของผู้ใช้กับเว็บไซต์ และยืนยันว่าเว็บนั้นเป็นเจ้าของโดเมนจริง เว็บที่ติด SSL แล้วจะเปิดผ่าน https:// แทน http:// ข้อมูลที่ส่งไปมา เช่น รหัสผ่าน เบอร์โทร หรือข้อมูลบัตร จะถูกคนกลางดักอ่านหรือแก้ไขระหว่างทางได้ยากมาก
อัปเดตข้อมูล: 7 พฤศจิกายน 2569
ในแง่ SEO หลายคนเข้าใจว่าติด SSL แล้วอันดับจะพุ่ง ซึ่งไม่จริงทั้งหมด บทความนี้จะอธิบายว่า SSL กับ HTTPS คืออะไร ทำงานอย่างไร Google ใช้ HTTPS ในการจัดอันดับแค่ไหนตามเอกสารของ Google เอง มีใบรับรองกี่ประเภท และถ้าเว็บขึ้นคำเตือน Not secure ต้องแก้ตรงไหนบ้าง เนื้อหานี้อยู่ในกลุ่ม Technical SEO ซึ่งเป็นงานพื้นฐานฝั่งโครงสร้างเว็บที่ต้องเรียบร้อยก่อนเรื่องอื่น
SSL คืออะไร ต่างจาก HTTPS และ TLS ยังไง?
SSL คือเทคโนโลยีเข้ารหัสการเชื่อมต่อ ส่วน HTTPS คือการส่งหน้าเว็บที่ใช้การเข้ารหัสนั้นแล้ว ทั้งสามคำจึงเกี่ยวกันแต่ไม่ใช่สิ่งเดียวกัน
SSL ย่อมาจาก Secure Sockets Layer เป็นโปรโตคอลรุ่นแรกที่ใช้เข้ารหัสข้อมูลบนเว็บ ต่อมาถูกพัฒนาเป็น TLS (Transport Layer Security) ซึ่งปลอดภัยกว่า เว็บยุคปัจจุบันจึงใช้ TLS จริง ๆ แต่คนทั่วไป ผู้ให้บริการโฮสติ้ง และร้านขายใบรับรองยังเรียกว่า “SSL” ติดปาก เวลาเห็นคำว่า SSL Certificate จึงหมายถึงใบรับรองที่ใช้กับ TLS นั่นเอง
| คำ | คืออะไร | ผู้ใช้เห็นตรงไหน |
|---|---|---|
| SSL | ชื่อเดิมของโปรโตคอลเข้ารหัส และชื่อเรียกใบรับรองที่ติดปาก | เมนูโฮสติ้ง เช่น “ติดตั้ง SSL ฟรี” |
| TLS | โปรโตคอลเข้ารหัสรุ่นใหม่ที่ใช้งานจริงในปัจจุบัน | ไม่เห็นโดยตรง อยู่เบื้องหลังการเชื่อมต่อ |
| SSL Certificate | ไฟล์ใบรับรองที่ผูกกับชื่อโดเมน ออกโดยผู้ออกใบรับรอง (CA) | กดไอคอนหน้า URL แล้วดูรายละเอียดใบรับรอง |
| HTTPS | HTTP ที่ส่งผ่านการเชื่อมต่อแบบเข้ารหัส | URL ขึ้นต้นด้วย https:// |
SSL ทำงานอย่างไรเมื่อผู้ใช้เปิดเว็บ?
สรุปสั้น ๆ คือเบราว์เซอร์จะตรวจใบรับรองของเว็บก่อน ถ้าถูกต้องจึงตกลงกุญแจเข้ารหัสร่วมกัน แล้วส่งข้อมูลทั้งหมดผ่านช่องทางที่เข้ารหัสนั้น ขั้นตอนนี้เรียกว่า TLS handshake และเกิดขึ้นในเสี้ยววินาทีโดยผู้ใช้ไม่รู้ตัว
ลำดับการทำงานแบบเข้าใจง่าย:
- ผู้ใช้พิมพ์หรือคลิกลิงก์
https://เบราว์เซอร์ส่งคำขอเชื่อมต่อไปยังเซิร์ฟเวอร์ - เซิร์ฟเวอร์ส่ง SSL Certificate กลับมา ในใบมีชื่อโดเมน วันหมดอายุ และกุญแจสาธารณะ (public key)
- เบราว์เซอร์ตรวจว่าใบรับรองออกโดย CA ที่เชื่อถือได้ ยังไม่หมดอายุ และชื่อโดเมนตรงกับเว็บที่เปิดอยู่
- ถ้าผ่าน ทั้งสองฝั่งสร้างกุญแจชั่วคราวสำหรับการเชื่อมต่อครั้งนั้น (session key)
- ข้อมูลทุกอย่างหลังจากนี้ถูกเข้ารหัสด้วยกุญแจชั่วคราว คนกลางที่ดักได้จะเห็นแต่ข้อมูลที่อ่านไม่ออก
ถ้าข้อ 3 ไม่ผ่าน เช่น ใบหมดอายุหรือชื่อโดเมนไม่ตรง เบราว์เซอร์จะแสดงหน้าคำเตือนเต็มจอแทนที่จะเปิดเว็บ ซึ่งเป็นสาเหตุที่ผู้ใช้ส่วนใหญ่กดออกทันที
SSL ป้องกันอะไรได้บ้าง และป้องกันอะไรไม่ได้
SSL ป้องกันได้ 3 เรื่องหลัก คือการดักอ่านข้อมูลระหว่างทาง การแก้ไขข้อมูลระหว่างทาง (เช่น ฉีดโฆษณาแปลกปลอมเข้าไปในหน้าเว็บ) และการปลอมตัวเป็นโดเมนนั้น
แต่ SSL ไม่ได้แปลว่าเว็บนั้นปลอดภัยหรือน่าเชื่อถือเสมอไป เว็บหลอกลวงก็ขอใบรับรองแบบตรวจโดเมนได้เหมือนกัน และ SSL ไม่ได้ป้องกันเว็บถูกแฮกผ่านปลั๊กอินที่มีช่องโหว่ หรือรหัสผ่านแอดมินที่เดาง่าย งานความปลอดภัยฝั่งเซิร์ฟเวอร์จึงยังต้องทำแยกต่างหาก
SSL Certificate มีกี่ประเภท เลือกแบบไหนดี?
แบ่งได้ 2 แกน คือระดับการตรวจสอบตัวตน (DV, OV, EV) และจำนวนโดเมนที่ครอบคลุม (Single, Wildcard, Multi-domain) เว็บธุรกิจทั่วไปและเว็บบทความส่วนใหญ่ใช้แบบ DV ก็เพียงพอ
แบ่งตามระดับการตรวจสอบ
| ประเภท | ตรวจสอบอะไร | เหมาะกับ |
|---|---|---|
| DV (Domain Validation) | ตรวจแค่ว่าผู้ขอเป็นผู้ควบคุมโดเมนจริง ออกใบได้เร็ว มีแบบฟรี | เว็บบทความ เว็บบริษัท เว็บแลนดิ้งเพจ |
| OV (Organization Validation) | ตรวจโดเมน + ตรวจว่าองค์กรมีตัวตนจริง | เว็บองค์กรที่อยากให้ข้อมูลบริษัทปรากฏในใบรับรอง |
| EV (Extended Validation) | ตรวจองค์กรละเอียดที่สุดตามเกณฑ์ของ CA | ธนาคาร สถาบันการเงิน หน่วยงานที่ต้องการระดับตรวจสอบสูงสุด |
ข้อควรรู้คือทั้ง 3 แบบ เข้ารหัสข้อมูลได้เหมือนกันในทางเทคนิค ความต่างอยู่ที่ระดับการยืนยันตัวตนผู้ถือใบ ส่วนในสายตา Google Search ไม่มีการให้คะแนนพิเศษกับใบที่แพงกว่า
แบ่งตามจำนวนโดเมน
- Single Domain ครอบคลุมโดเมนเดียว เช่น
www.example.com - Wildcard ครอบคลุมโดเมนหลักและ subdomain ระดับเดียวทั้งหมด เช่น
*.example.com - Multi-domain (SAN) ครอบคลุมหลายโดเมนในใบเดียว
ประกาศของ Google Search Central เมื่อปี ค.ศ. 2014 ก็แนะนำให้เลือกระหว่างใบแบบโดเมนเดียว หลายโดเมน หรือ wildcard ตามความต้องการจริง และให้ใช้กุญแจขนาด 2048-bit (Google Search Central Blog)
HTTPS มีผลต่อ SEO ไหม Google ใช้เป็นสัญญาณอันดับจริงหรือเปล่า?
มีผล แต่น้อยกว่าที่หลายคนคิด Google ประกาศเมื่อ 7 สิงหาคม ค.ศ. 2014 (พ.ศ. 2557) ว่าเริ่มใช้ HTTPS เป็นสัญญาณอันดับ แต่เป็นสัญญาณที่ “เบามาก” มีผลกับ ไม่ถึง 1% ของคำค้นทั่วโลก และมีน้ำหนักน้อยกว่าคุณภาพเนื้อหา (Google Search Central Blog)
เอกสาร page experience ฉบับปัจจุบันของ Google ระบุว่าระบบจัดอันดับใช้ Core Web Vitals เป็นส่วนของประสบการณ์หน้าเว็บ และส่วนอื่นนอกเหนือจากนั้นไม่ได้ช่วยให้อันดับสูงขึ้นโดยตรง แต่ Google ยังแนะนำให้ตรวจว่าเว็บเสิร์ฟหน้าแบบ HTTPS หรือไม่ผ่านรายงาน HTTPS ใน Search Console เพราะทำให้ผู้ใช้ได้ประสบการณ์ที่ดี (Google Search Central: Page experience) อ่านต่อเรื่องตัวชี้วัดได้ที่ Core Web Vitals คืออะไร
ผลทางอ้อมที่สำคัญกว่าตัวสัญญาณอันดับ
- Google เลือกหน้า HTTPS เป็น canonical ก่อน เอกสาร Google ระบุว่า Google เลือกหน้า HTTPS มากกว่าหน้า HTTP ที่เนื้อหาเหมือนกัน ยกเว้นมีปัญหา เช่น ใบรับรองผิดพลาด มีไฟล์ที่ไม่ปลอดภัย หรือ HTTPS redirect กลับไป HTTP (Google Search Central: Canonicalization) เรื่องนี้เชื่อมกับ Canonical คืออะไร
- คำเตือนในเบราว์เซอร์ทำให้คนออกจากเว็บ Chrome แสดง “Not secure” เมื่อเว็บไม่ได้ใช้การเชื่อมต่อแบบส่วนตัว ผู้ใช้ที่เห็นคำนี้บนหน้าฟอร์มติดต่อหรือหน้าชำระเงินมักไม่กล้ากรอกข้อมูล
- ข้อมูลไม่ถูกแก้ระหว่างทาง หน้าเว็บที่ผู้ใช้เห็นตรงกับที่เซิร์ฟเวอร์ส่งจริง ไม่มีโฆษณาแปลกปลอมจากเครือข่ายระหว่างทาง
สรุปคือ HTTPS เป็น “พื้นฐานที่ต้องมี” มากกว่า “ทางลัดเพิ่มอันดับ” เว็บที่ยังไม่มีจะเสียทั้งความน่าเชื่อถือและเสี่ยงเรื่อง canonical แต่เว็บที่มีแล้วจะไม่ได้อันดับเพิ่มจากการซื้อใบที่แพงขึ้น
เว็บขึ้น Not secure เกิดจากอะไร แก้ยังไง?
สาเหตุหลักมี 3 แบบ คือเว็บยังไม่มี SSL, ใบรับรองมีปัญหา และหน้า HTTPS ยังโหลดไฟล์ผ่าน http (mixed content) แต่ละแบบแก้คนละจุด
ตามหน้าช่วยเหลือของ Chrome ไอคอนหน้า URL มีความหมายดังนี้ (Google Chrome Help)
| สิ่งที่เห็นใน Chrome | ความหมายตาม Google | ควรทำอะไร |
|---|---|---|
| ไอคอนปกติ (Secure) | ข้อมูลที่ส่งหรือรับเป็นความลับระหว่างผู้ใช้กับเว็บ | ไม่ต้องแก้ ตรวจวันหมดอายุเป็นระยะ |
| Info หรือ Not secure | เว็บไม่ได้ใช้การเชื่อมต่อแบบส่วนตัว คนอื่นอาจเห็นหรือแก้ข้อมูลได้ | ติดตั้ง SSL และตั้ง redirect ไป https |
| Not secure (สีแดง) | การเชื่อมต่อมีปัญหาด้านความเป็นส่วนตัว | ตรวจใบรับรอง ชื่อโดเมน และ mixed content |
| Dangerous | Google Safe Browsing ระบุว่าเว็บไม่ปลอดภัย | ตรวจมัลแวร์/การถูกแฮก ไม่ใช่แค่เรื่อง SSL |
เช็กลิสต์แก้ทีละจุด
- เปิดเว็บแล้วกดไอคอนหน้า URL ดูว่ามีใบรับรองไหม ออกให้โดเมนไหน หมดอายุวันไหน
- ถ้าใบหมดอายุหรือไม่มี ให้ติดตั้งหรือต่ออายุผ่านแผงควบคุมโฮสติ้ง โฮสต์ส่วนใหญ่มีปุ่มติดตั้ง SSL ฟรีและต่ออายุอัตโนมัติ (ดูเพิ่มที่ Hosting คืออะไร)
- ตรวจว่าใบครอบคลุมทั้ง
example.comและwww.example.comไม่อย่างนั้นอีกเวอร์ชันจะขึ้นคำเตือนชื่อโดเมนไม่ตรง - ตั้ง redirect ถาวรแบบ 301 จากทุก URL ที่เป็น http ไปยัง URL https ที่ตรงกันทีละหน้า ไม่ใช่โยนทุกหน้าไปหน้าแรก
- ค้นหาไฟล์รูป สคริปต์ ฟอนต์ และ CSS ที่ยังเรียกด้วย
http://แล้วเปลี่ยนเป็นhttps://หรือ path แบบ relative - อัปเดตลิงก์ภายในเว็บ เมนู และ canonical tag ให้ชี้ไปที่ URL https โดยตรง ลดการพึ่ง redirect
ย้ายเว็บจาก HTTP เป็น HTTPS ต้องทำอะไรบ้าง ไม่ให้อันดับหาย?
หัวใจคือ redirect ถาวรทุกหน้า แจ้ง Google ผ่าน Search Console และอย่าบล็อกเวอร์ชัน https จากการ crawl ถ้าทำครบ การย้ายมักไม่กระทบอันดับในระยะยาว
เอกสารการย้ายเว็บของ Google แนะนำให้ใช้ redirect ถาวรฝั่งเซิร์ฟเวอร์ เช่น 301 หรือ 308 และคง redirect ไว้อย่างน้อย 1 ปี ส่ง sitemap ที่มี URL https ใหม่ใน Search Console และยืนยัน property ทั้งเวอร์ชัน http และ https โดยไม่ต้องใช้เครื่องมือ Change of Address เพราะ Google ระบุว่าไม่จำเป็นสำหรับการย้าย HTTP ไป HTTPS (Google Search Central: Site moves)
ขั้นตอนที่แนะนำ:
- ติดตั้งใบรับรองและทดสอบว่าทุกหน้าเปิดผ่าน https ได้ก่อนเปิด redirect
- แก้ mixed content และลิงก์ภายในให้เป็น https ทั้งหมด
- เปิด redirect 301 จาก http ไป https แบบหน้าต่อหน้า
- ตรวจ robots.txt ว่าไม่ได้บล็อกเวอร์ชัน https และหน้าไม่มี noindex ตกค้าง ซึ่งประกาศ Google ปี 2014 ก็เตือนไว้เช่นกัน
- เพิ่มและยืนยัน property ใน Google Search Console แล้วส่ง sitemap ใหม่
- ติดตามรายงานการจัดทำดัชนีและรายงาน HTTPS ประมาณ 2-4 สัปดาห์หลังย้าย เพื่อจับหน้าที่ยังค้างเป็น http
ตรวจ SSL และ Technical SEO ของเว็บเองได้อย่างไร?
ตรวจเบื้องต้นได้เองฟรีจากเบราว์เซอร์และ Search Console ส่วนการตรวจทั้งเว็บที่มีหลายร้อยหน้าควรใช้เครื่องมือ crawl หรือทำ SEO Audit
วิธีที่ทำได้ทันที:
- กดไอคอนหน้า URL ใน Chrome เพื่อดูสถานะการเชื่อมต่อและรายละเอียดใบรับรอง
- ลองพิมพ์
http://นำหน้าโดเมนเอง แล้วดูว่าถูกพาไปเวอร์ชัน https อัตโนมัติหรือไม่ - เปิดรายงาน HTTPS ใน Search Console ตามที่เอกสาร page experience ของ Google แนะนำ
- ใช้ เครื่องมือ SEO Check ฟรี ตรวจปัจจัย on-page ของหน้าเว็บ เช่น title, meta description, โครงสร้างหัวข้อ และ schema ควบคู่ไปด้วย
ถ้าเว็บมีปัญหาซับซ้อน เช่น redirect วนลูป หน้า http กับ https ถูกจัดทำดัชนีซ้อนกัน หรือย้ายเว็บแล้ว traffic ตก ทีม SEONo1 รับตรวจเชิงลึกผ่าน บริการ SEO Audit ซึ่งประเมินราคาตามขนาดเว็บไซต์ และส่งมอบแผนแก้ไขที่เรียงลำดับความสำคัญแล้ว หรือสอบถามรายละเอียดได้ที่ หน้าติดต่อเรา
สรุป: SSL คือพื้นฐานที่เว็บทุกเว็บต้องมี
SSL คือใบรับรองที่ทำให้เว็บเปิดเป็น HTTPS เข้ารหัสข้อมูล และยืนยันโดเมน สำหรับ SEO มันไม่ใช่ปัจจัยที่ดันอันดับได้มาก แต่เป็นเงื่อนไขพื้นฐานที่ช่วยให้ Google เลือกเวอร์ชัน https เป็น canonical และช่วยให้ผู้ใช้ไม่เจอคำเตือน Not secure
สิ่งที่ควรทำต่อจากบทความนี้คือเช็กว่าใบรับรองยังไม่หมดอายุ ทุก URL http ถูก redirect แบบ 301 ไป https และไม่มี mixed content หลงเหลือ เมื่อพื้นฐานนี้เรียบร้อยแล้วค่อยไปโฟกัสปัจจัยที่มีน้ำหนักมากกว่า เช่น คุณภาพเนื้อหาและความเร็วหน้าเว็บ